Seien Sie dabei bei der Spark 2026 – der Kundenkonferenz von „ Nozomi “Networks!
Anmelden
Zunehmende regulatorische Anforderungen, die zunehmende Verflechtung von Cyberrisiken und KI-gestützte Automatisierung verändern die Art und Weise, wie kritische Abläufe gesichert und verwaltet werden müssen. Unternehmen benötigen ein Echtzeit- OT -System, das erfasst, welche Ressourcen vorhanden sind, wie sie sich verändern, wer sie geändert hat, warum Entscheidungen getroffen wurden und ob diese Entscheidungen weiterhin sicher, konform und wirksam sind.

Echtzeit-Bestandsaufnahme der Anlagen mit hoher Genauigkeit
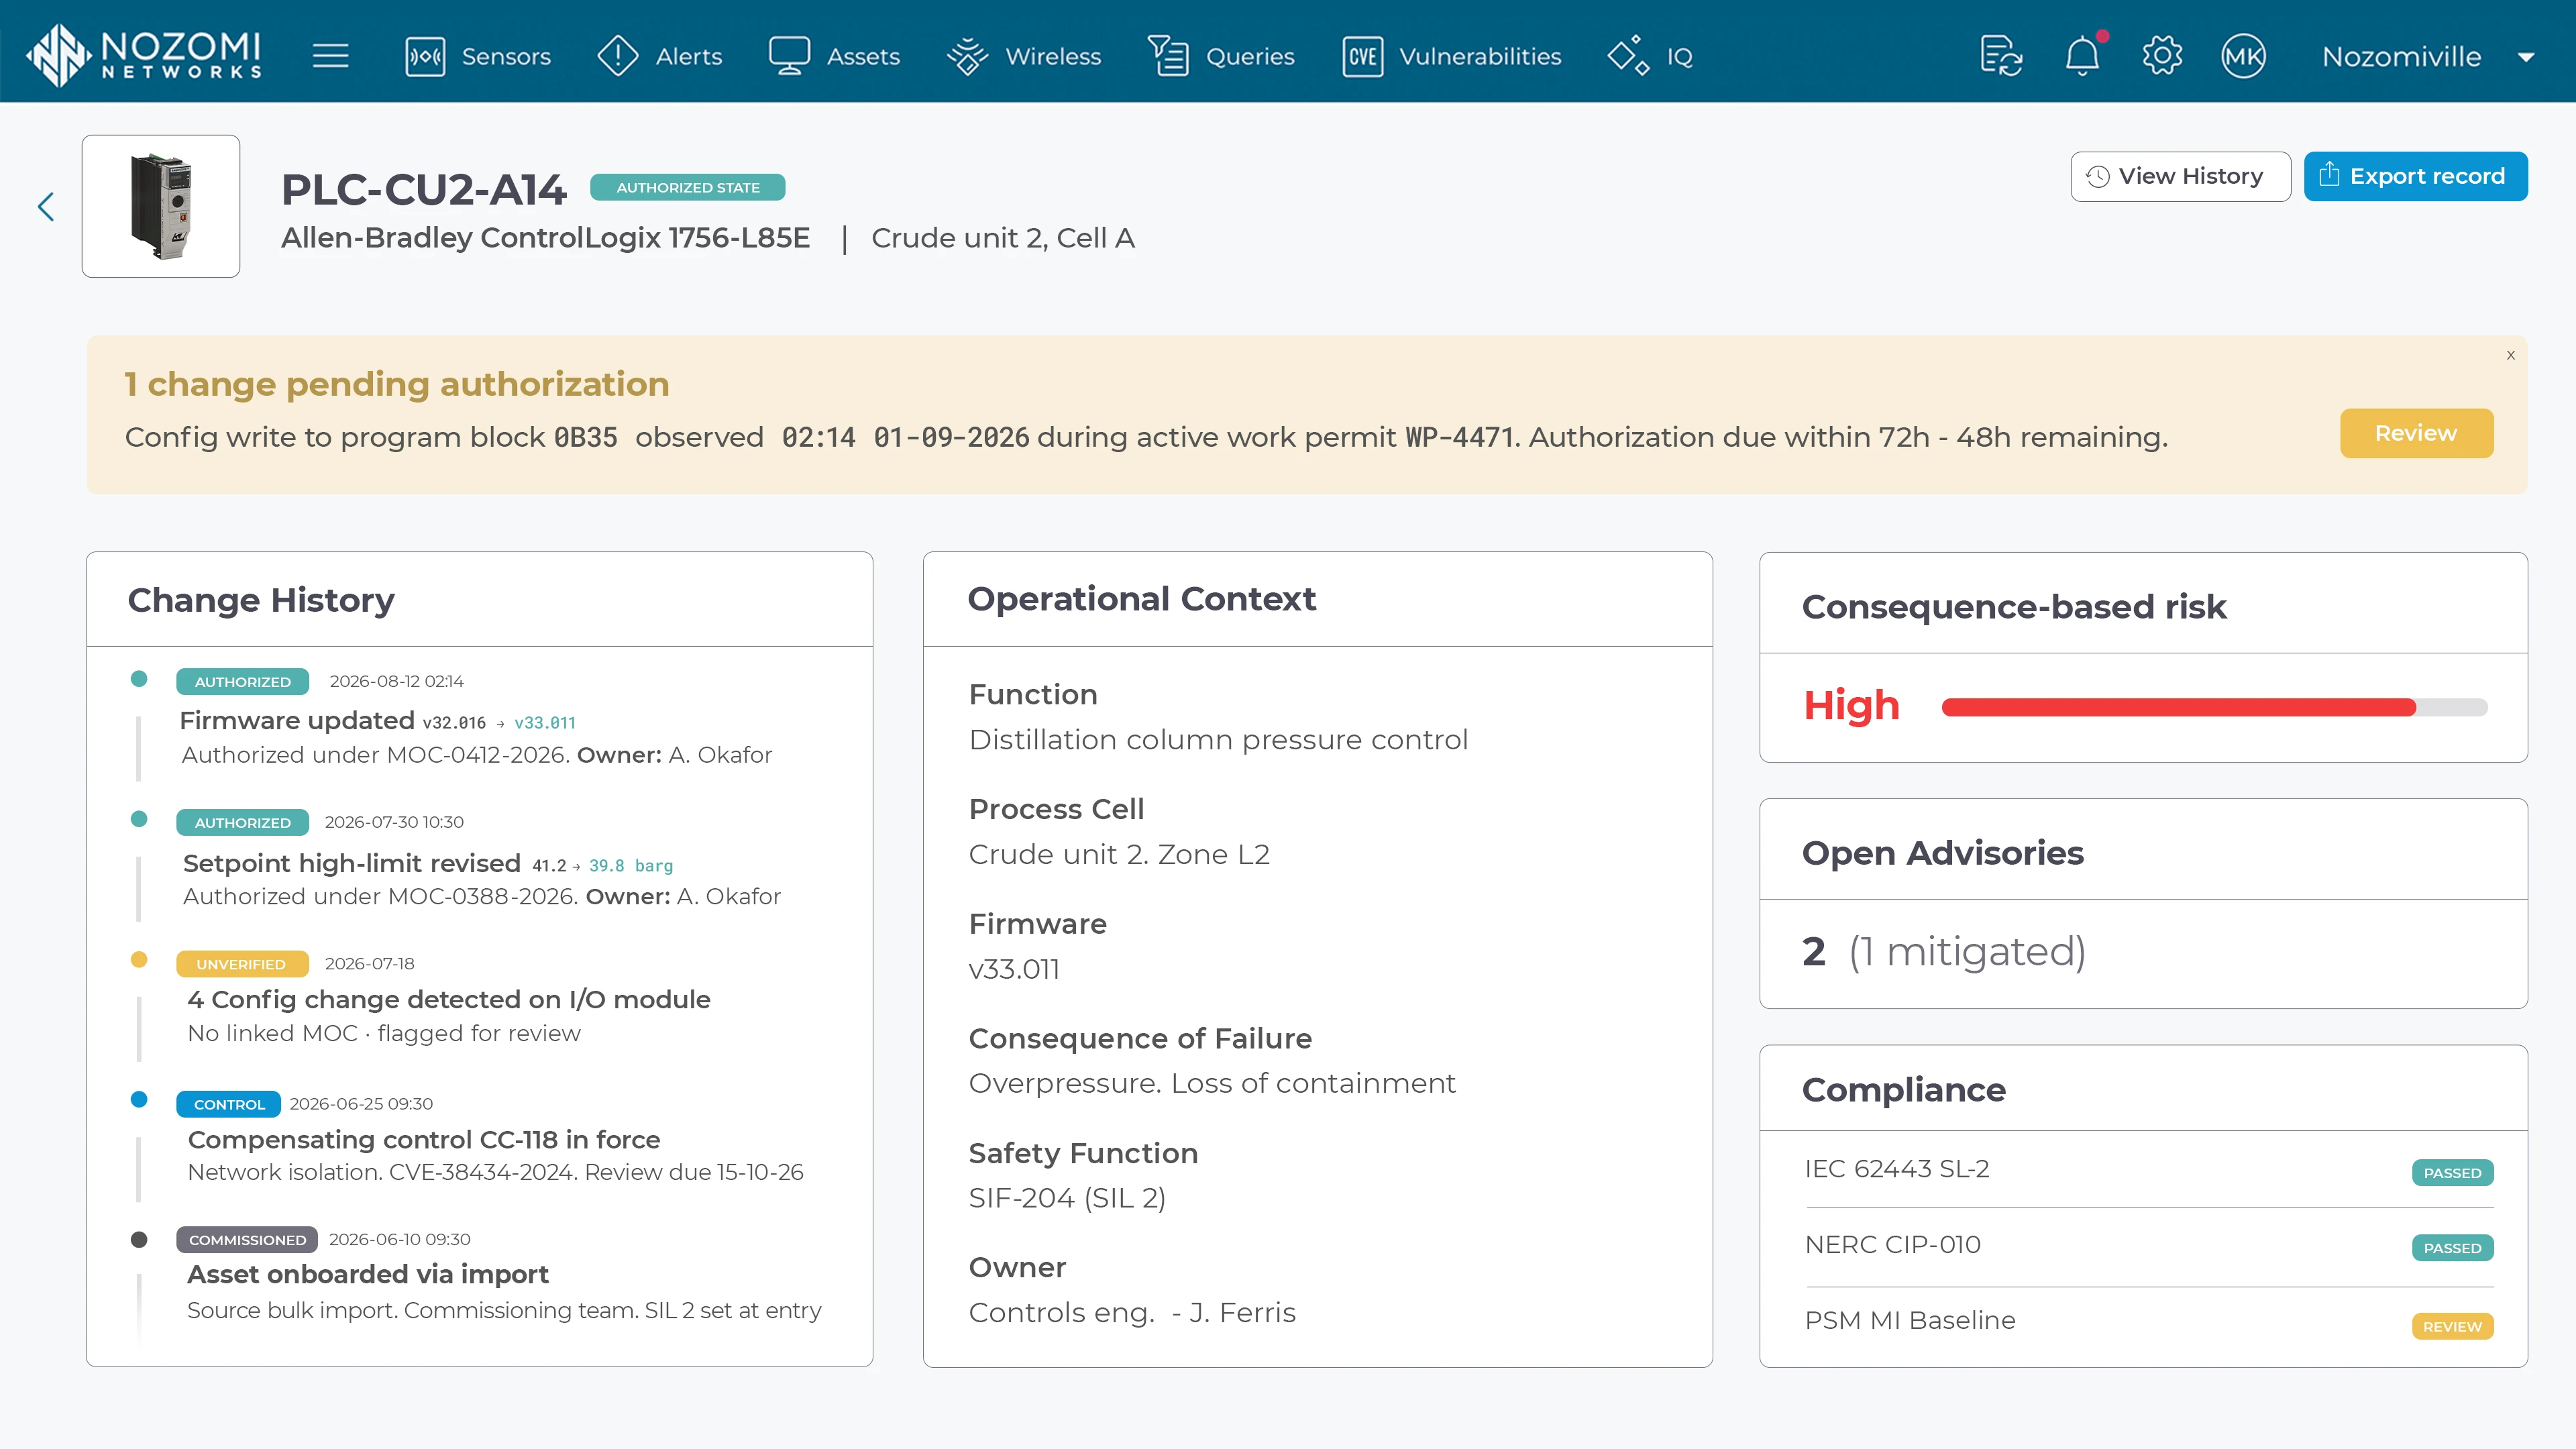
Zentralisiert Asset-Details – von Hardware über Software bis hin zu Konfiguration, Konnektivität und geschäftlichem Kontext – und gewährleistet dabei deren Genauigkeit in dynamischen Umgebungen.

Sicheres Änderungsmanagement mit speziell dafür entwickelten Tools OT
Erfasst den betrieblichen und geschäftlichen Kontext, den Teams an vorderster Front benötigen, um wichtige Entscheidungen zu treffen – ohne den Aufwand und die Kosten, die mit der Anpassung von für die IT entwickelten Standardtools verbunden sind.

Nachweise zur Einhaltung von Vorschriften, die mit der Entwicklung Schritt halten
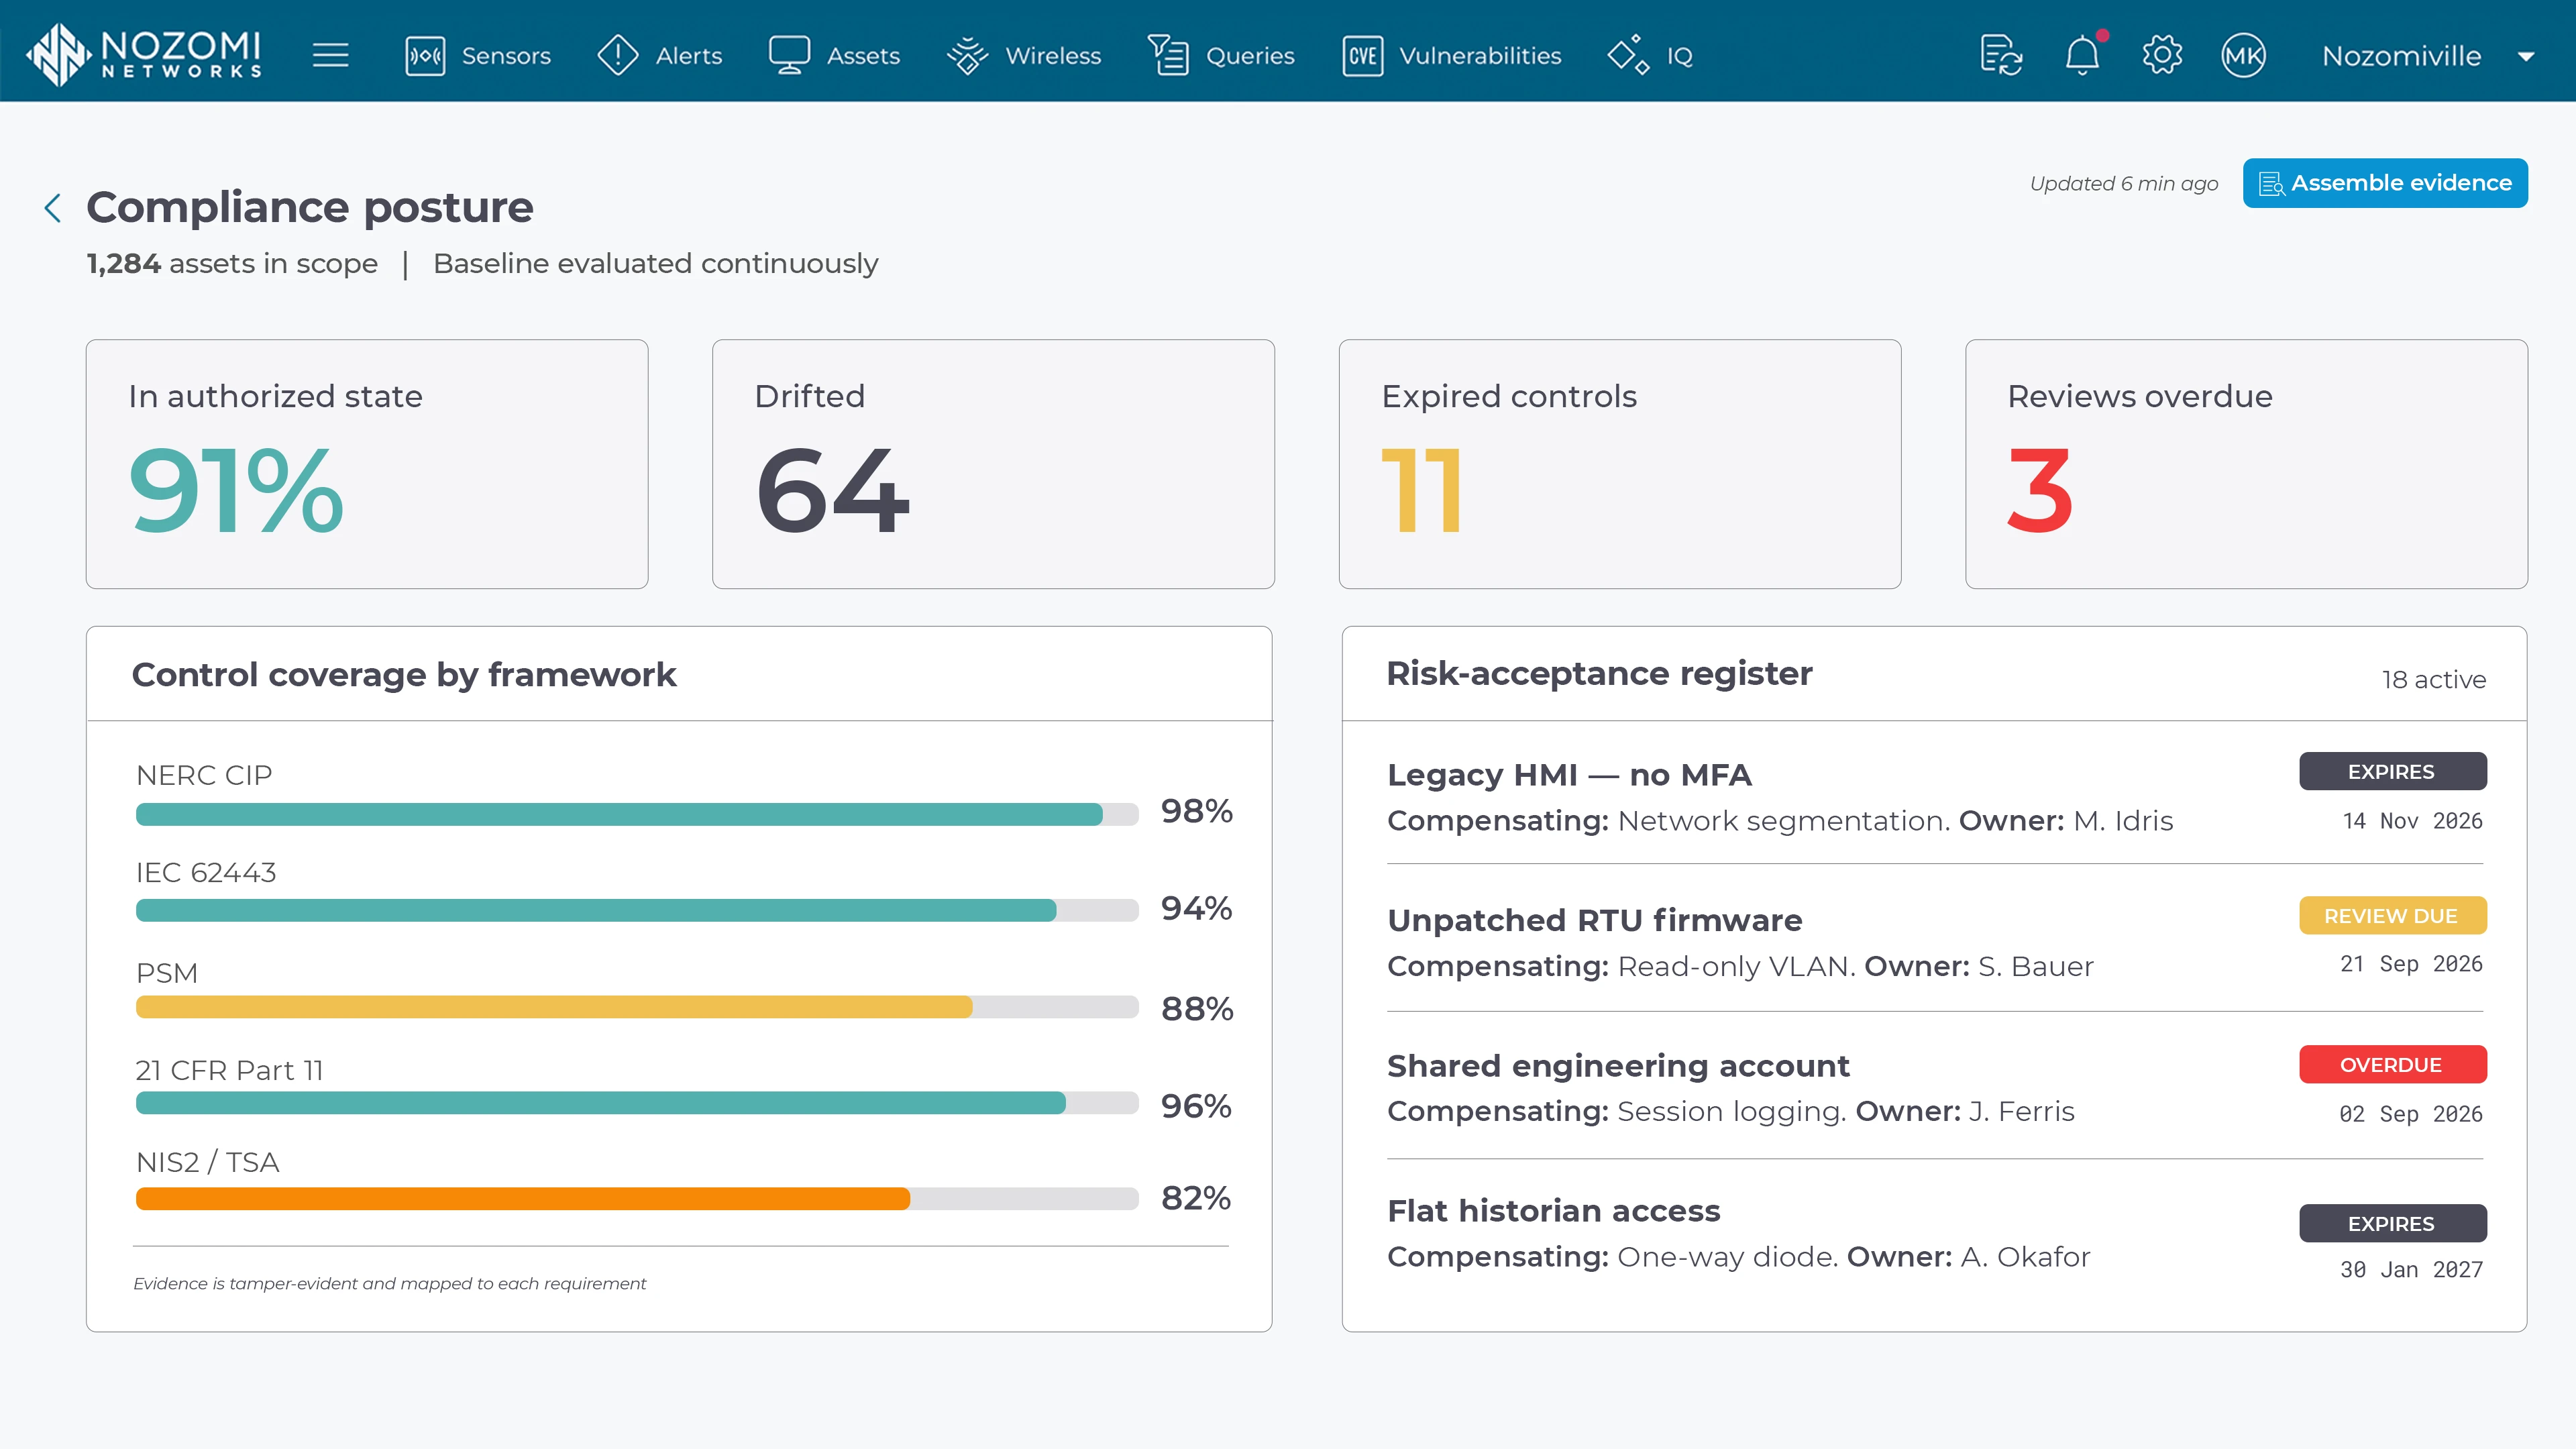
Verfolgt und aktualisiert Prüfungsnachweise kontinuierlich entsprechend den sich ändernden regulatorischen Anforderungen, wodurch vermieden wird, dass zum Zeitpunkt der Prüfung in aller Eile Nachweise zusammengestellt werden müssen.
Nozomi Compass ist die einzige native Asset- und Service-Management-Plattform für „ OT “, die auf umfassenden eigenen Asset-Daten basiert. Sie gewährleistet nachweisbare Compliance, kontrollierte Änderungen und eine echte Risikominderung.
Auf einer einzigen zuverlässigen Datenquelle basierend. Jeder Workflow, jede Risikobewertung und jede Prüfung stützt sich auf die umfassendsten und aktuellsten Bestandsdaten von „ OT “ – für stets ein vollständiges Echtzeit-Bild.

Führen Sie ein einziges zuverlässiges Verzeichnis, das fundiertere Risikobewertungen, die Einhaltung von Vorschriften und die Steuerung von Änderungen ermöglicht.
Ergänzen Sie die Asset-Datensätze um Informationen zu Prozessen, Sicherheit, Hierarchien, Abhängigkeiten und geschäftlichen Zusammenhängen.
Führen Sie ein Protokoll darüber, was sich geändert hat, wann es sich geändert hat, warum es sich geändert hat und ob die Änderung genehmigt wurde.
Priorisieren Sie Maßnahmen anhand des Zustands der Vermögenswerte, der betrieblichen Auswirkungen, der regulatorischen Anforderungen und der risikomindernden Kontrollmaßnahmen.
Geben Sie vertrauenswürdige Kontextinformationen für miteinander verbundene Tools wie CMDB, IT-Asset-Management, IT-Service-Management, Engineering und andere Unternehmenssysteme weiter.
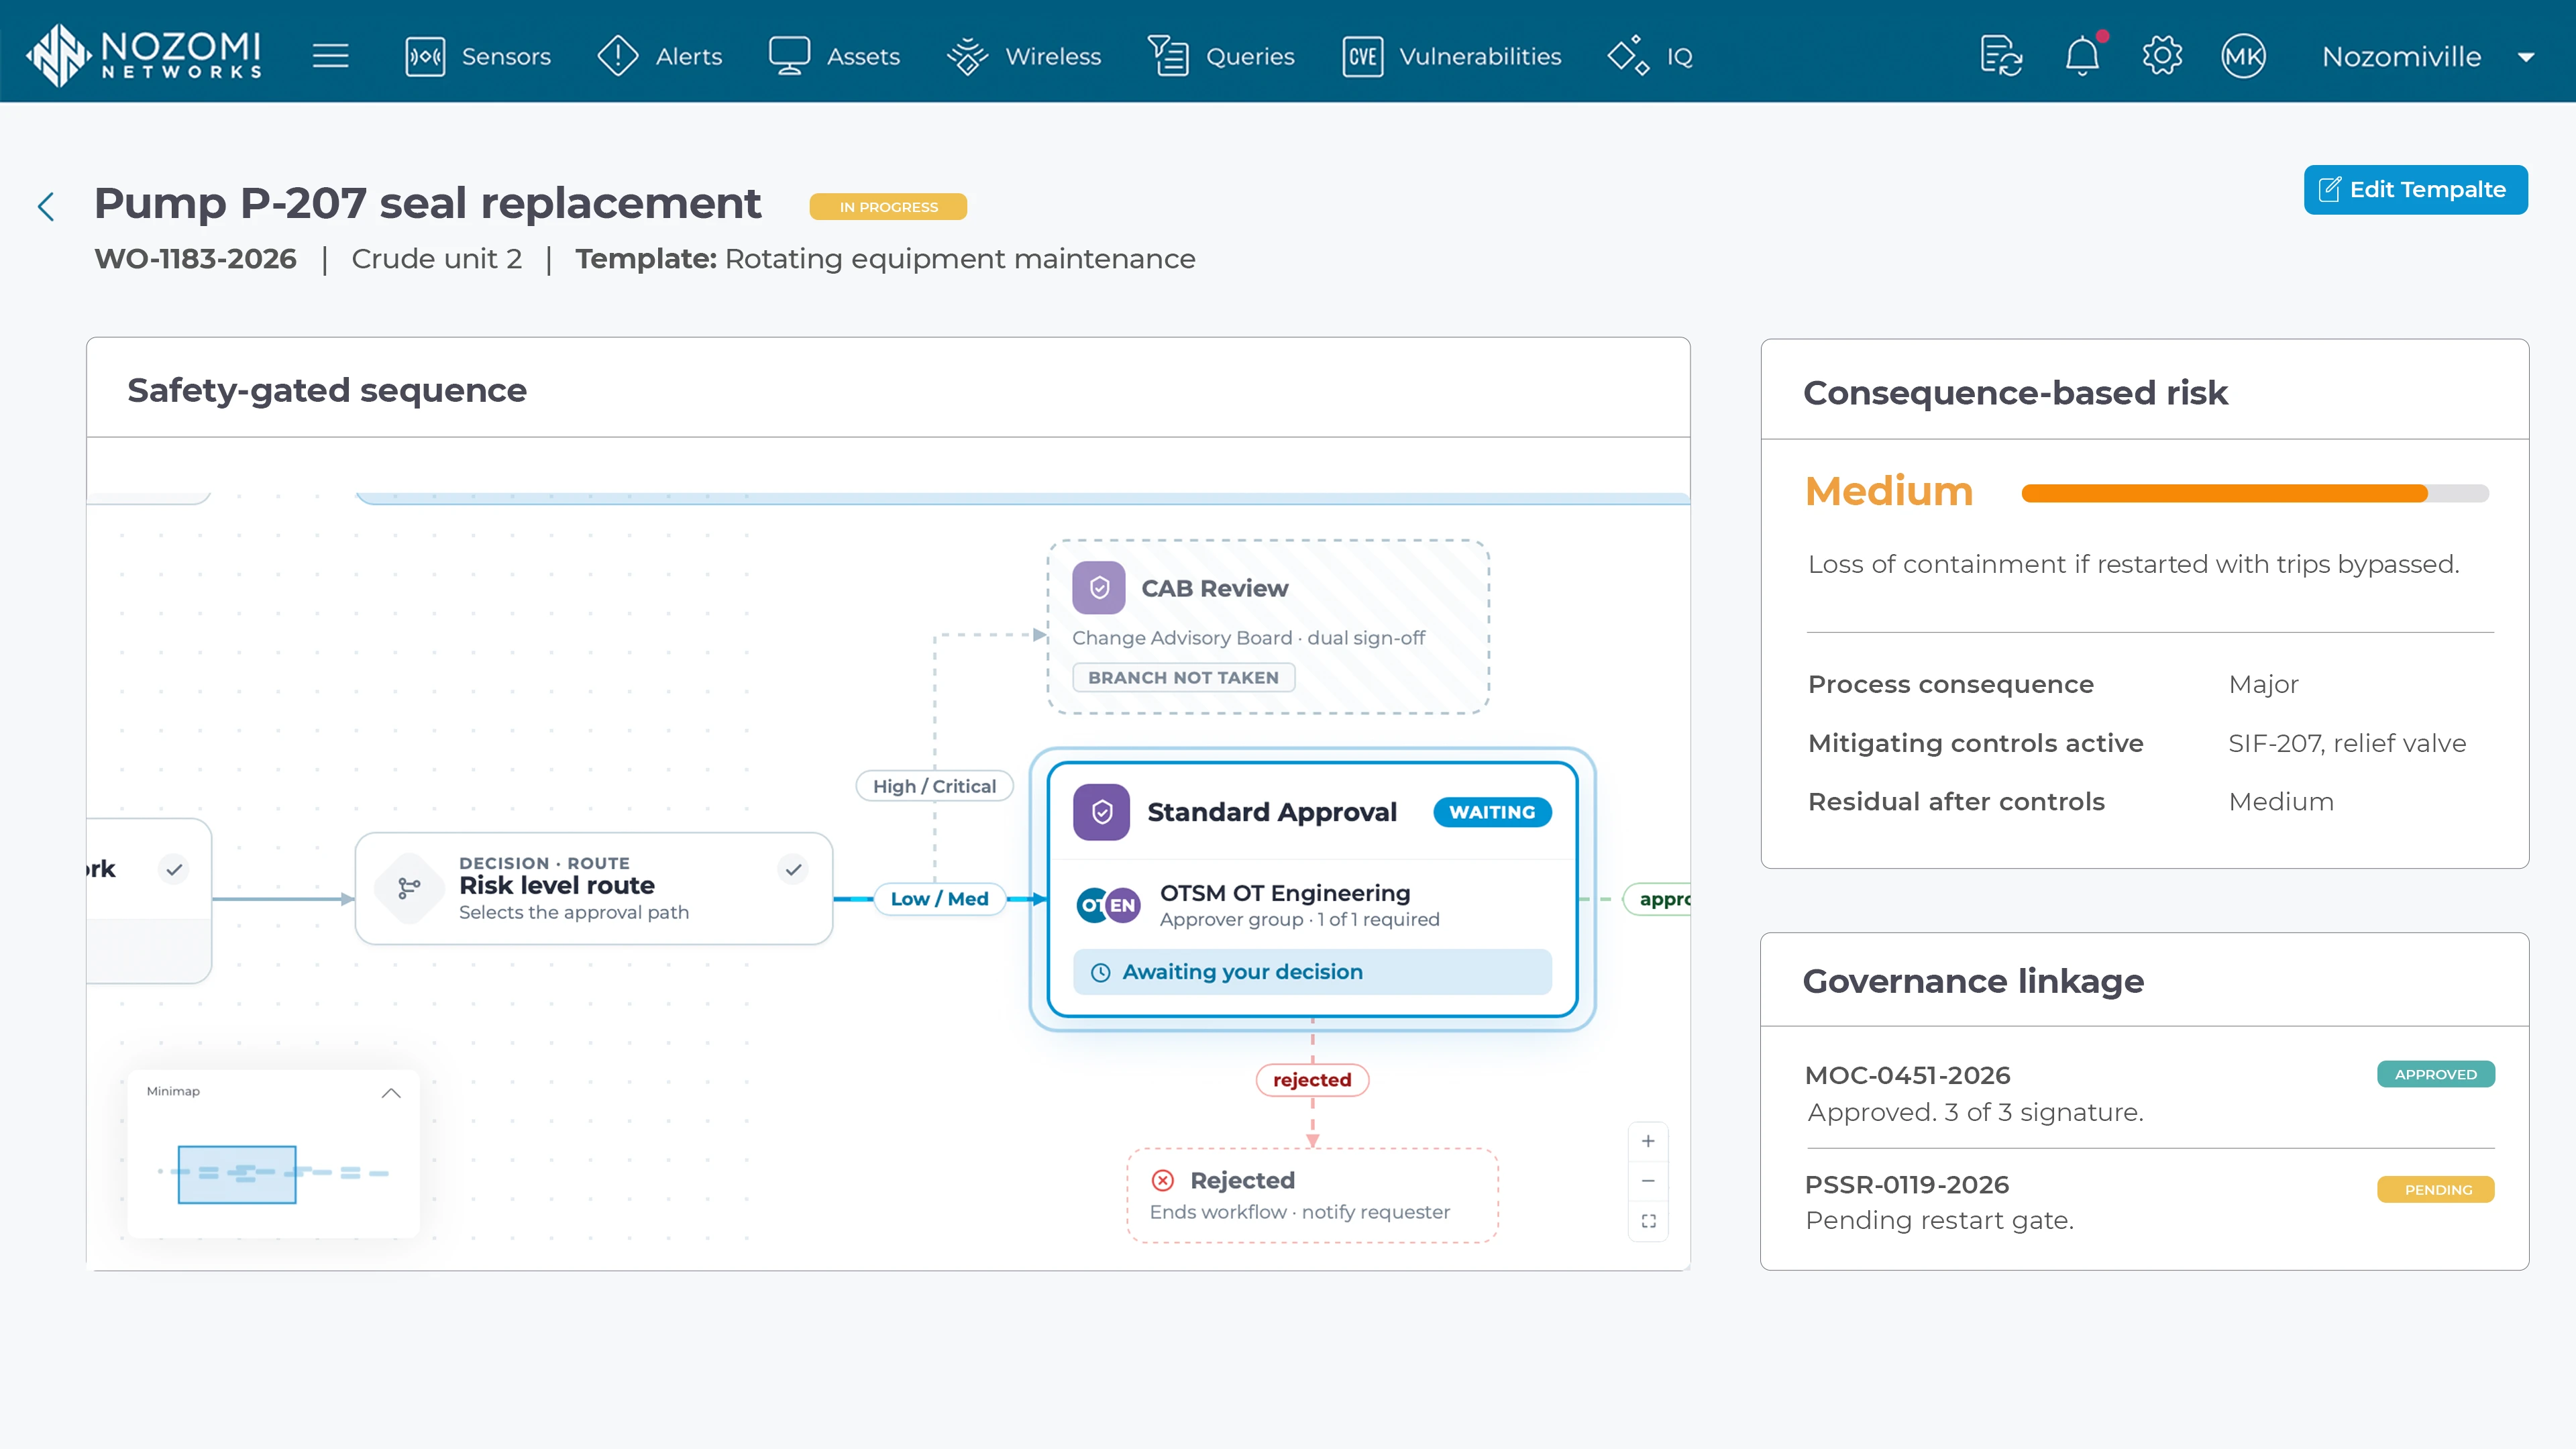
OT– sofort einsatzbereit und „ OT “-konform, direkt nach der Installation. OT –spezifische Workflows mit prozessorientiertem Kontext, Sicherheitsmodellierung und Asset-Beziehungen auf Purdue-Ebene ermöglichen ein schnelleres Änderungsmanagement und eine einfachere Governance.
Verhindern Sie, dass das Änderungsmanagement gestartet, neu gestartet oder als abgeschlossen markiert wird, bis die erforderlichen Sicherheitsbedingungen erfüllt sind.
Priorisieren Sie Risiken im Zusammenhang mit „ OT “ anhand der Folgen für physische Prozesse und der bereits vorhandenen Kontrollmaßnahmen, anstatt sich ausschließlich auf Schweregrade der Anfälligkeit zu stützen, die die Funktion einer Anlage nicht berücksichtigen.
Verknüpfen Sie Änderungen mit den dafür geltenden Prozessen des Änderungsmanagements und der Sicherheitsüberprüfung vor der Inbetriebnahme. Jede Änderung wird mit einem unterzeichneten, rückverfolgbaren Protokoll abgeschlossen, das die genehmigten Maßnahmen mit den tatsächlich durchgeführten Maßnahmen verknüpft.
Beginnen Sie mit den spezifischen Vorlagen für „ OT “ und passen Sie die Arbeitsabläufe mithilfe eines No-Code-Designers an.
Maßgeschneiderte, automatisch generierte Berichte liefern kontinuierlich auditfähige Nachweise, die auf lokale und globale regulatorische Rahmenbedingungen abgestimmt sind.
Ordnen Sie Ressourcen, „ OT “-spezifische Steuerelemente und Aktivitäten direkt den regulatorischen Rahmenwerken zu, darunter NERC CIP, IEC 62443, NIS2, TSA und weitere.
Erstellen Sie Rahmenwerk-bezogene Nachweise über Assets, Kontrollen, Änderungen und Zeiträume hinweg, ohne dass eine manuelle Erfassung erforderlich ist.
Verfolgen Sie Ausgleichsmaßnahmen, akzeptierte Risiken, Zuständigkeiten, Überprüfungszyklen und Ablaufdaten. Dadurch wird sichergestellt, dass Ausnahmen dokumentiert und neu bewertet werden, anstatt stillschweigend zu verfallen.
Erkennen Sie Abweichungen, veraltete Kontrollmaßnahmen und überfällige Maßnahmen, bevor sie zu Prüfungsfeststellungen werden. Compliance wird so zu einer kontinuierlichen betrieblichen Disziplin und nicht mehr zu einer periodischen Maßnahme zur Sammlung von Nachweisen.