Seien Sie dabei bei der Spark 2026 – der Kundenkonferenz von „ Nozomi “Networks!
Anmelden
Die Plattform „ Nozomi “ (Networks ) unterstützt Einrichtungen des Verteidigungsministeriums (DoD) und Auftragnehmer der Verteidigungsindustrie (DIB) dabei, die DISA-STIG-Sicherheitskonfigurationsprüfungen für Ressourcen der „ OT “ sicher zu automatisieren, den Nachweis der Konformität zu bündeln und Änderungen im Zeitverlauf zentral nachzuverfolgen.
Security Technical Implementation Guides (STIGs) sind Leitfäden zur Sicherheitskonfiguration, die von der Defense Information Systems Agency (DISA) für Systeme des US-Verteidigungsministeriums (DoD) entwickelt und gepflegt werden. Sie setzen allgemeine Cybersicherheitsanforderungen in spezifische Konfigurationsprüfungen auf Produktebene für Betriebssysteme, Anwendungen, Netzwerkgeräte und andere Technologien um und unterstützen Organisationen dabei, die geltenden Anforderungen im Rahmen des Risikomanagement-Rahmenwerks des DoD und der Kontrollstruktur gemäß NIST SP 800-53 umzusetzen und zu bewerten.
STIGs sind relevant für Einrichtungen des Verteidigungsministeriums (DoD), Organisationen der Verteidigungsindustrie (DIB), Systemintegratoren und Dienstleister, die DoD-Umgebungen unterstützen, sowie für andere Umgebungen, in denen die Sicherheitsrichtlinien des DoD angewendet werden.
Die STIGS gelten für Systeme, auf denen Windows, Linux, macOS und andere erfasste Technologien ausgeführt werden. In Umgebungen des US-Verteidigungsministeriums (DoD) besteht die Herausforderung darin, detaillierte Konfigurationsanforderungen in großen, verteilten und vielfältigen Umgebungen einheitlich anzuwenden und zu validieren.
Manuelle „
“-Bewertungen
Sicherheitsteams müssen Hunderte von technischen Konfigurationsanforderungen manuell auswerten und überprüfen, was die Bewertungen verlangsamt und eine Skalierung erschwert.
Verteilte Umgebungen
Verteilte Standorte, sensible Systeme, vielfältige Betriebsumgebungen und eingeschränkter Zugriff auf Konfigurationsdaten auf Host-Ebene machen IT-zentrierte Ansätze unpraktikabel.
Zerstreute Beweise
Die Ergebnisse sind über Scanner, Tabellenkalkulationen und Berichte verstreut, sodass schwer nachvollziehbar ist, bei welchen Prüfungen welche Assets durchgefallen sind, warum dies der Fall ist und welche Korrekturmaßnahmen erforderlich sind.
Keine zentralisierte Übersicht über die Anlagen
Ohne zentralisierte und wiederholbare Überprüfungen fällt es den Teams schwer, den Konfigurationsstatus zu erfassen und festzustellen, wann Systeme nicht mehr den Vorgaben entsprechen.
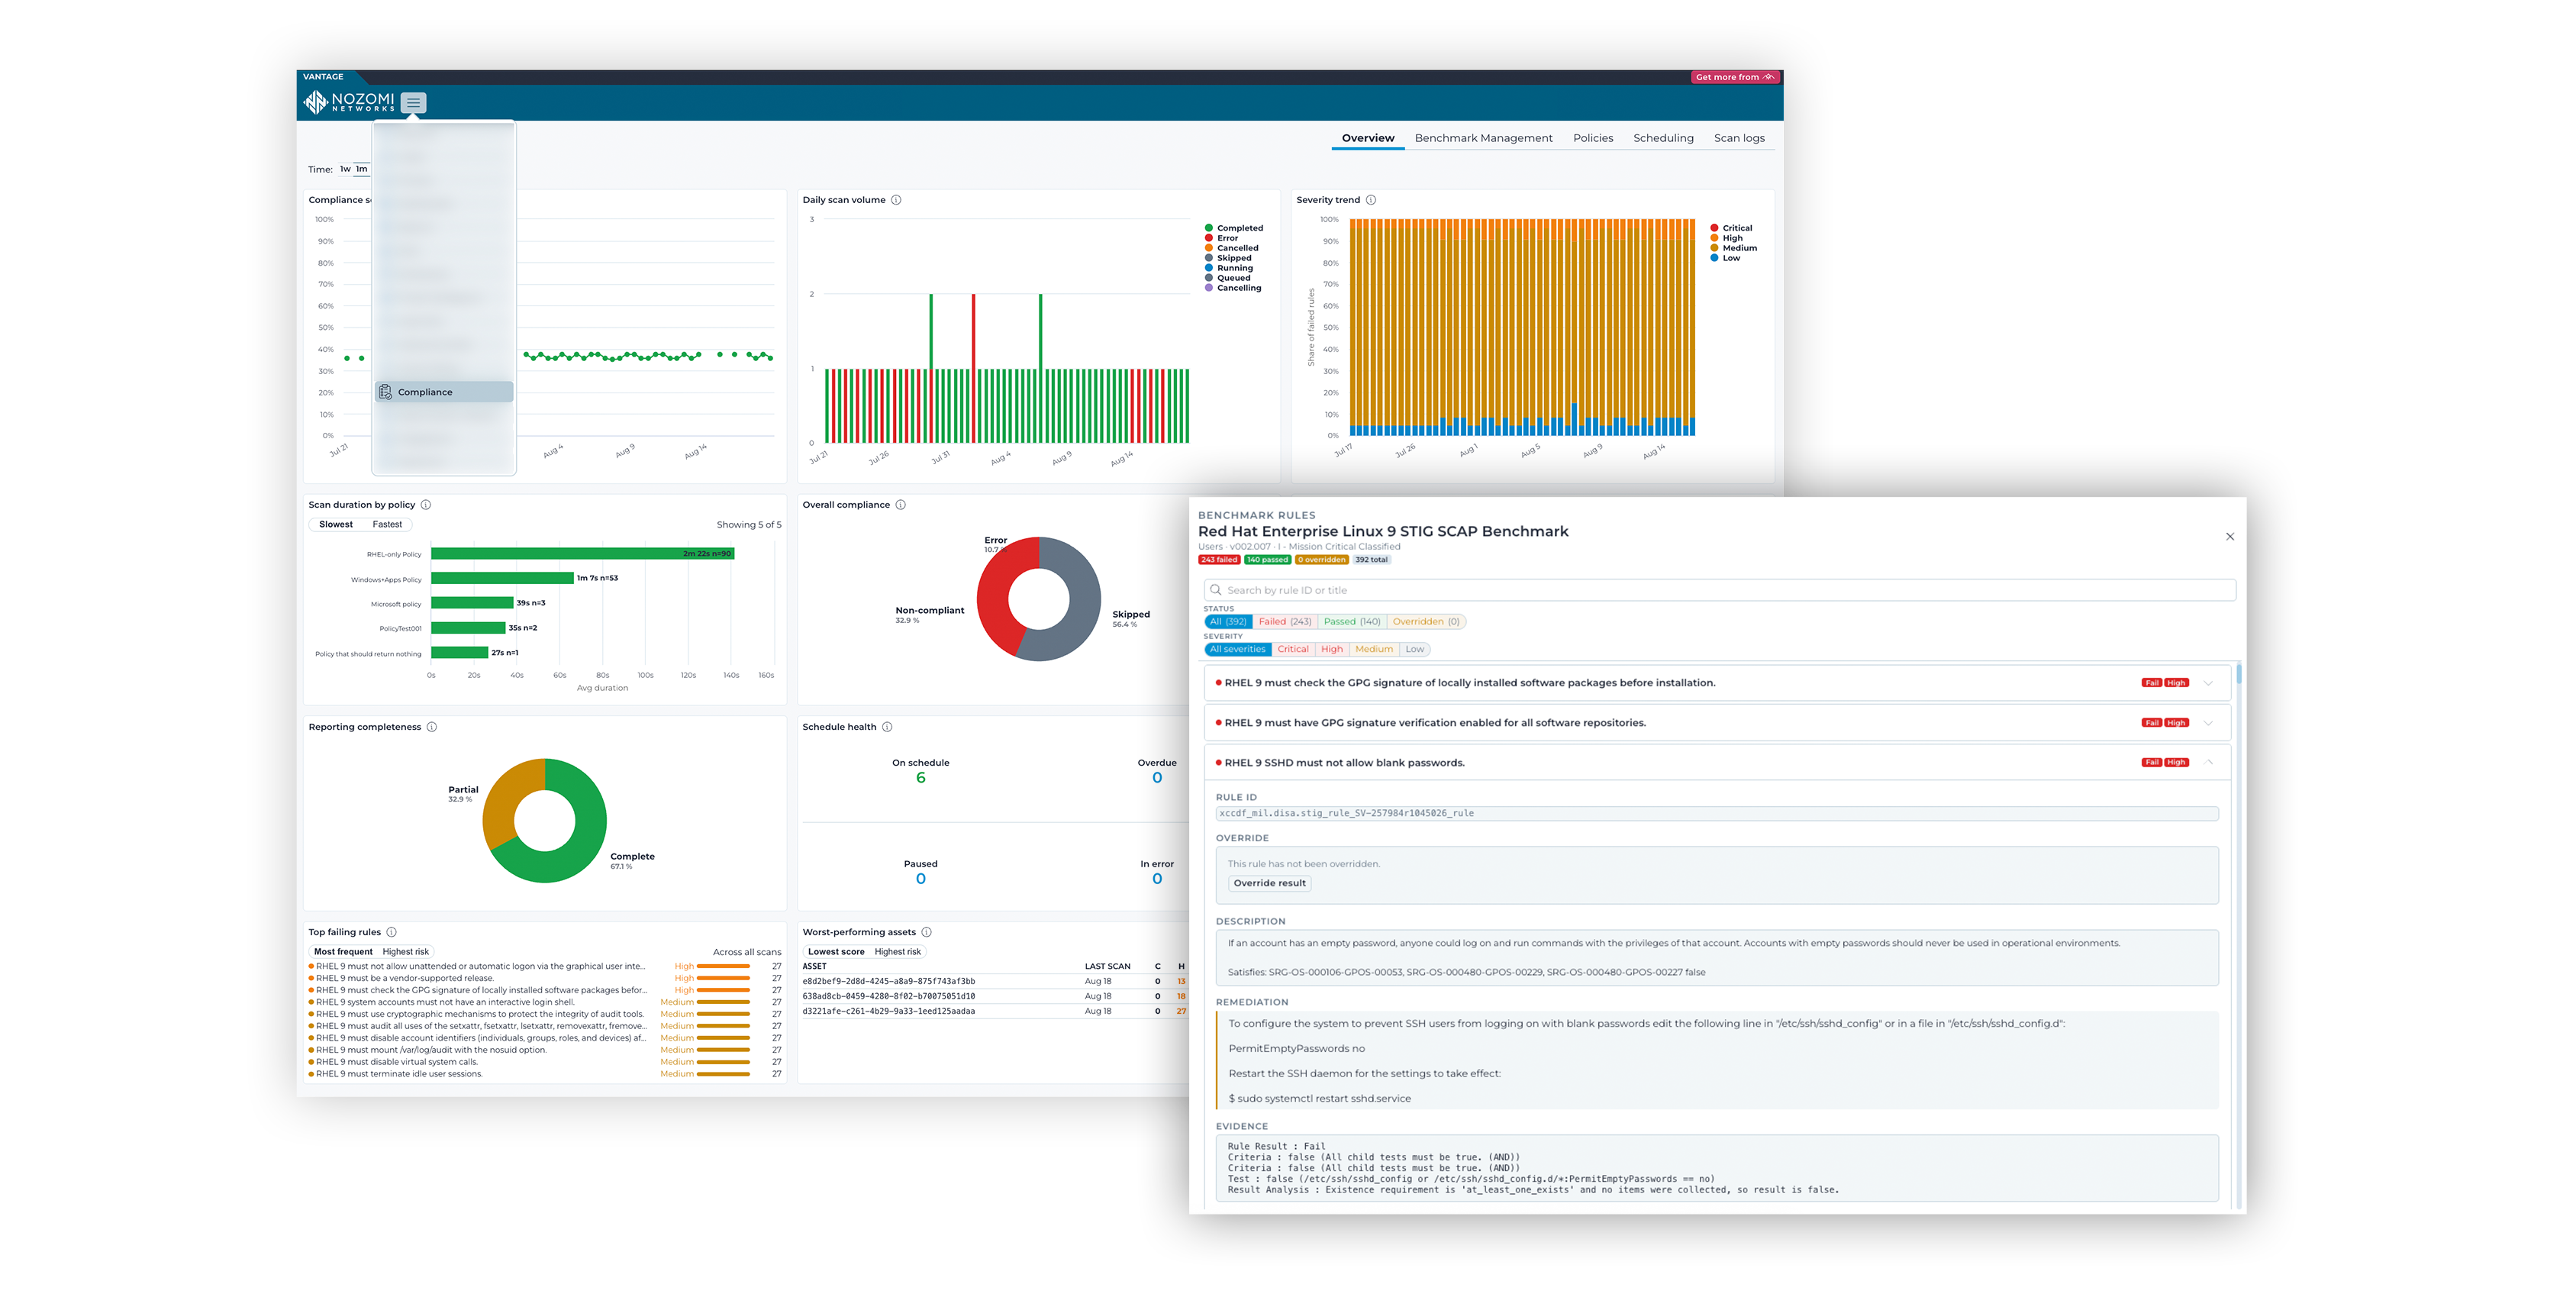
Nozomi Arc sensors automatisiert die Einhaltung der DISA-STIG-Vorgaben in verteilten OT -Umgebungen, indem es die Sicherheitskonfigurationen von Windows-, Linux- und macOS-basierten OT endpoint anhand von Benchmarks bewertet, den Nachweis der Konformität konsolidiert und Änderungen im Zeitverlauf sowohl vor Ort als auch in VantageVantage for Government, unserer FedRAMP®-Klasse-C- (Moderate) SaaS-Plattform.
OT Zudem laufen cyber-physische Systeme in Umgebungen des Verteidigungsministeriums häufig auf Windows- und Linux-Hosts, die den STIG-Anforderungen unterliegen. Doch verteilte Standorte, betrieblich sensible Systeme und der eingeschränkte Zugriff auf Konfigurationsdaten auf Host-Ebene machen IT-zentrierte Bewertungsansätze unpraktikabel.
Nozomi Arc Sensoren erfassen Konfigurationsdaten direkt von Endpunkten unter OT , ergänzt durch eine passive Überwachung der Netzwerkkommunikation; für zukünftige Versionen ist eine sichere aktive Abfrage geplant. Die Ergebnisse werden in jedem Asset-Profil zusammen mit anderen Sicherheitsinformationen angezeigt und bieten den Teams einen einheitlichen, wiederholbaren Überblick über die Compliance an allen Standorten unter OT .
Die Plattform „ Nozomi “ (Networks ) bietet eine sichere und skalierbare Möglichkeit, wiederholbare SCAs in verteilten Umgebungen durchzuführen, die Ergebnisse zu zentralisieren und die Einhaltung der Vorschriften nachzuweisen.
Automatisierte Bewertungen von „
“
Wertet Regeln aus
direkt gegen importierte
Sicherheits-Benchmarks unter Verwendung von Konfigurationsdaten aus „ endpoint “, die über die Sensoren von „ Nozomi “ und „Arc “ sowie durch passive Netzwerküberwachung erfasst wurden.
Zentrale Übersicht und Nachverfolgung
Zentralisiert die Ergebnisse über alle Assets, Benchmarks, Richtlinien und einzelnen Prüfungen hinweg und bietet Zugriff auf die Ergebnisse auf Regelnebene, um zu verstehen, was fehlgeschlagen ist und warum.

Für den groß angelegten Einsatz optimiert
Führt wiederholbare, geplante Überprüfungen in verteilten Umgebungen durch und unterstützt dabei zentralisierte Workflows vor Ort sowie im „ cloud “-Modus.

Nachgewiesene Einhaltung der Vorschriften
Zeigt Ergebnisse (bestanden/nicht bestanden), Regelangaben, gesammelte Nachweise und Anleitungen zur Behebung von Mängeln für alle Benchmarks und Assets an, ergänzt durch zusätzliche Kontextinformationen in den einzelnen Asset-Profilen.